डिजिटल भुगतान को सुरक्षित बनाने की तैयारी:आरबीआई ने बनाए सख्त नियम; साइबर हमले की जानकारी कब देनी होगी? – Rbi’s 6-hour Reporting Rule To Help Curb Cyber Threats, Fraud In Digital Payments: Experts
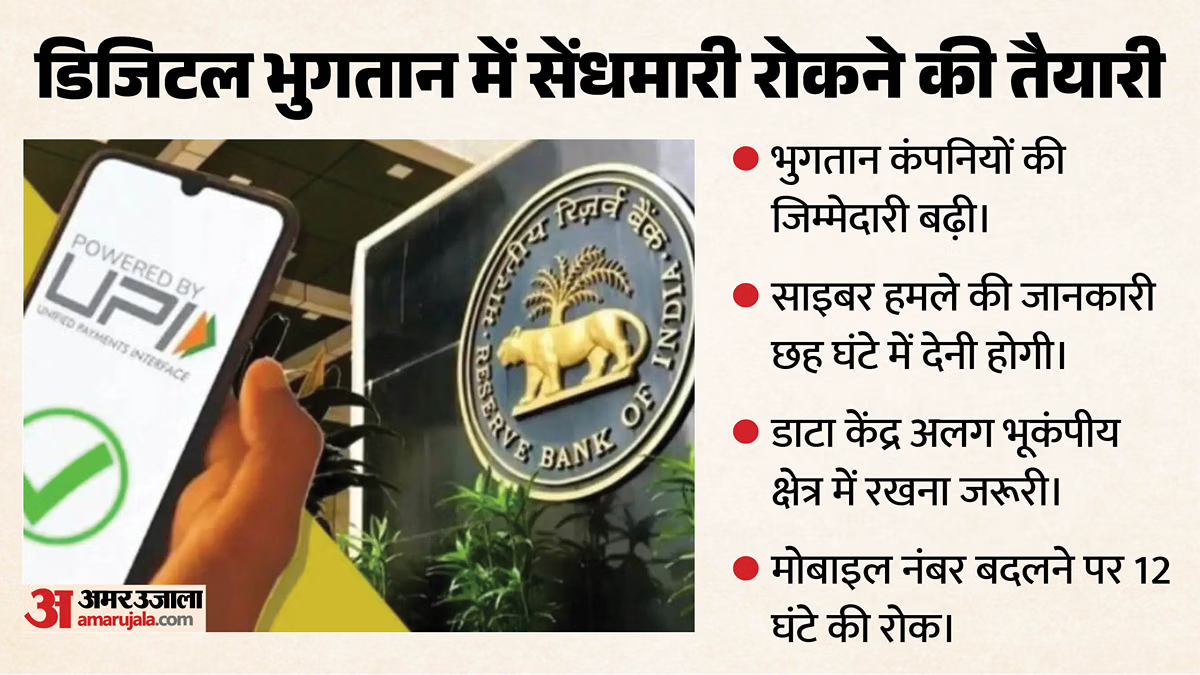
भारतीय रिजर्व बैंक (आरबीआई) ने डिजिटल भुगतान से जुड़े साइबर खतरों और धोखाधड़ी को रोकने के लिए नए दिशा-निर्देश जारी किए हैं। इसके तहत गैर-बैंकिंग भुगतान प्रणाली चलाने वाली कंपनियों को किसी भी असामान्य घटना की जानकारी छह घंटे के अंदर देनी होगी। इसमें साइबर हमला, प्रणाली का अचानक बंद होना और भुगतान के निपटारे (सेटलमेंट) में देरी जैसी घटनाएं शामिल हैं। विशेषज्ञों का कहना है कि इस नियम का मकसद डिजिटल भुगतान को ज्यादा सुरक्षित बनाना है। इससे साइबर धोखाधड़ी के बढ़ते मामलों पर लगाम लगाने में मदद मिलेगी।
किसे और कहां देनी होगी जानकारी?
आरबीआई के नए निर्देश सभी गैर-बैंकिंग भुगतान प्रणाली संचालकों (पीएसओ) पर लागू होंगे। इन कंपनियों को तय प्रारूप में छह घंटे के भीतर केंद्रीय बैंक को घटना की जानकारी देनी होगी। इससे आरबीआई समय रहते दखल दे सकेगा। साथ ही भुगतान प्रणाली से जुड़े संभावित खतरों पर नजर रखना आसान होगा।
देश के केंद्रीय बैंक ने यह भी जरूरी किया है कि भुगतान कंपनियां धोखाधड़ी का पता चलने के छह घंटे के भीतर साइबर सुरक्षा से जुड़ी घटना की जानकारी सीईआरटी-इन को दें। विशेषज्ञों के मुताबिक, डिजिटल लेनदेन तेजी से बढ़ रहा है। इसके साथ ही भुगतान प्रणाली को निशाना बनाने वाले साइबर हमले भी ज्यादा जटिल होते जा रहे हैं। ऐसे में यह नियम काफी अहम है।
किन कंपनियों पर लागू होंगे नए नियम?
आरबीआई के नए दिशा-निर्देश गैर-बैंकिंग भुगतान प्रणाली चलाने वाली कंपनियों पर लागू होंगे। इन नियमों में साइबर हमलों से बचाव और डिजिटल लेन-देन को सुरक्षित रखने के उपाय बताए गए हैं। इनके दायरे में कई संस्थाएं आएंगी। इनमें भारतीय राष्ट्रीय भुगतान निगम (एनपीसीआई), कार्ड से भुगतान की प्रणाली चलाने वाली कंपनियां, अलग-अलग भुगतान सेवाओं को जोड़ने वाली कंपनियां और पहले से पैसे जमा करके इस्तेमाल किए जाने वाले भुगतान साधन जारी करने वाली कंपनियां (पीपीआई) शामिल हैं।
इसके अलावा, व्हाइट लेबल एटीएम संचालक (डब्ल्यूएलएओ) भी इन नियमों के दायरे में होंगे। केंद्रीय बैंक ने डिजिटल लेनदेन की सुरक्षा को लेकर सख्त शर्तें रखी हैं। इनमें सॉफ्टवेयर की सुरक्षा, प्रणाली का ऑडिट और तीसरे पक्ष की सेवाएं देने वाली कंपनियों से जुड़े नियम शामिल हैं।
विशेषज्ञों ने आरबीआई के नए नियमों पर क्या कहा?
63सैट्स साइबरटेक के संयुक्त प्रबंध निदेशक और मुख्य कार्यकारी अधिकारी (सीईओ) श्रीनिवास एल ने भारतीय रिजर्व बैंक के नए और सख्त नियमों का स्वागत किया। उन्होंने कहा, आरबीआई ने अलग-अलग जारी किए गए निर्देशों को एक स्पष्ट नियमावली में बदल दिया है। इससे अब किसी के पास बहाना बनाने की गुंजाइश नहीं बची है। सबसे अहम नियम यह है कि कंपनियों को तीसरे पक्ष के जरूरी एप्लिकेशन का सोर्स कोड अपने पास रखना होगा या उसे सुरक्षित जमा (एस्क्रो) में रखना होगा।
ये भी पढ़ें: वेदांता को बड़ा झटका: ओएनजीसी ने संभाला कैम्बे ब्लॉक, अनिल अग्रवाल की कंपनी को हुआ 379 करोड़ रुपये का नुकसान
उन्होंने आगे कहा, आज भुगतान प्रणाली में होने वाली कई सेंधमारी कंपनियों के अंदर से शुरू नहीं होती। ये उन वेंडर के सॉफ्टवेयर से शुरू होती हैं, जिन्हें कंपनी के अंदर भी कोई पूरी तरह नहीं समझता। आप उस चीज की सुरक्षा नहीं कर सकते, जिसे आप देख ही नहीं सकते।
उन्होंने कहा कि सालाना तकनीकी जांच, किसी गड़बड़ी की तुरंत जानकारी देने और ग्राहक के खाते को उसके मोबाइल से जोड़ने जैसे नियमों से साइबर सुरक्षा और मजबूत होगी। अब यह सिर्फ आयकर विभाग की जिम्मेदारी नहीं रहेगी। बल्कि कंपनी के शीर्ष प्रबंधन और बोर्ड की भी जिम्मेदारी होगी।
सालाना ऑडिट और मोबाइल नंबर बदलने पर क्या नियम है?
आरबीआई ने हर भुगतान प्रणाली के संचालक के लिए सालाना प्रणाली ऑडिट रिपोर्ट जमा करना जरूरी किया है। कंपनियों को अपना वित्त वर्ष खत्म होने के दो महीने के अंदर यह रिपोर्ट देनी होगी। इसके अलावा ग्राहक के रजिस्टर्ड मोबाइल नंबर या ईमेल आईडी बदलने पर 12 घंटे का इंतजार करने वाला नियम भी जारी रहेगा। यानी ग्राहक के मोबाइल नंबर या ईमेल में बदलाव होने के बाद 12 घंटे तक यह रोक लागू रहेगी।
साइबर सुरक्षा को लेकर आरबीआई का कदम कितना अहम?
अपोलो इन्फोवेज के संस्थापक और सीईओ रवि प्रकाश ने कहा, साइबर सुरक्षा से जुड़ी किसी घटना की जानकारी देने के लिए छह घंटे की अनिवार्य समय सीमा एक स्पष्ट संदेश देती है। अब साइबर सुरक्षा सिर्फ घटना होने के बाद नियमों का पालन करने तक सीमित नहीं रह सकती। आरबीआई ने भारत के डिजिटल भुगतान प्रणाली को ज्यादा समझदार बनाने की दिशा में रणनीतिक कदम उठाया है।
उन्होंने कहा कि इस महीने की शुरुआत में जारी किया गया संशोधित साइबर सुरक्षा ढांचा एक अहम कदम है। इससे भारत के अगली पीढ़ी के सुरक्षित और मजबूत डिजिटल वित्तीय ढांचे को तैयार करने में मदद मिलेगी।
किन कंपनियों को कब तक नए नियम मानने होंगे?
नए नियम बड़े और मध्यम आकार के भुगतान प्रणाली संचालकों पर लागू हो चुके हैं। हालांकि, छोटी कंपनियों को इन नियमों का पालन करने के लिए 1 अप्रैल 2028 तक का समय दिया गया है।
नेरिक्स टेक्नोसर्व के सीईओ सुभाशीष मजूमदार ने कहा, यह नियम दिखाता है कि अब सुरक्षा का तरीका बदल रहा है। पहले कंपनियां किसी घटना के बाद कार्रवाई करती थीं। अब उन्हें पहले से साइबर हमलों से निपटने की तैयारी करनी होगी। उन्होंने कहा कि छह घंटे की समय सीमा के कारण भुगतान संचालकों को बेहतर निगरानी व्यवस्था बनानी होगी। उन्हें साइबर घटना से निपटने और जोखिम कम करने के लिए भी मजबूत सिस्टम तैयार करना होगा।
डाटा केंद्र में दिक्कत आने पर क्या व्यवस्था करनी होगी?
आरबीआई ने कारोबार को बिना रुकावट जारी रखने के लिए भी सख्त नियम बनाए हैं। भुगतान संचालकों को अपने मुख्य डाटा केंद्र से अलग भूकंपीय क्षेत्र में डिजास्टर रिकवरी सेंटर रखना होगा। यानी मुख्य डाटा केंद्र में कोई बड़ी खराबी या आपदा आने पर दूसरे डाटा केंद्र से काम जारी रखा जा सकेगा। कंपनियों को साल में कम से कम दो बार रिकवरी ड्रिल भी करनी होगी। इससे आपात स्थिति में सिस्टम को दोबारा शुरू करने की तैयारी की जांच हो सकेगी।