हैक हो जाएगा चलती कार का ब्रेक और स्टीयरिंग! इन गाड़ियों पर संकट, क्या आपकी कार भी लिस्ट में शामिल
Last Updated:
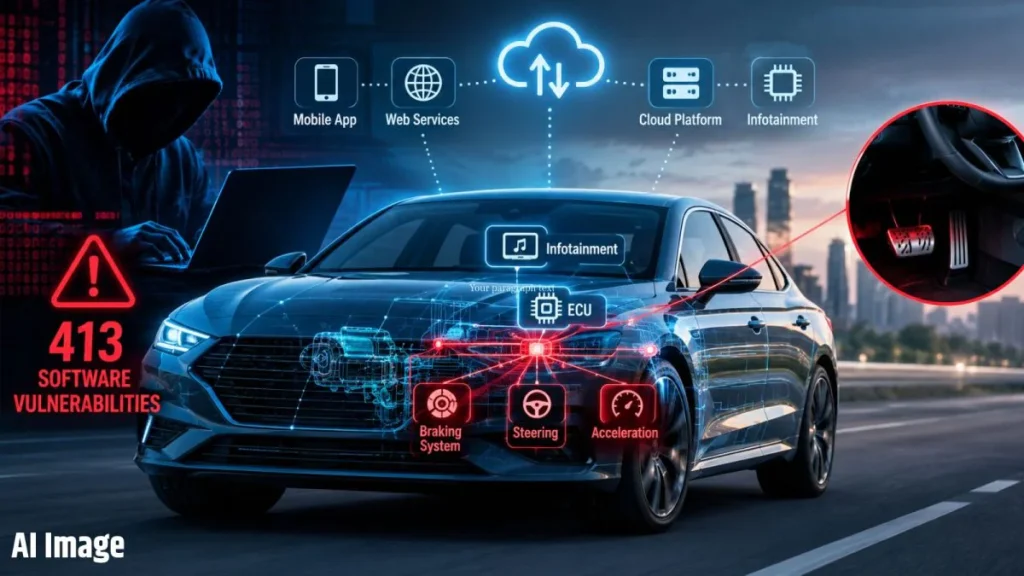
आज की मॉडर्न कारें सिर्फ इंजन और पहियों तक सीमित नहीं हैं, बल्कि इंटरनेट से जुड़े कंप्यूटर सिस्टम पर चलती हैं. लेकिन यही तकनीक अब कार मालिकों के लिए बड़ा खतरा बन सकती है. स्वीडन के शोधकर्ताओं की स्टडी में कारों से जुड़ी 413 सॉफ्टवेयर खामियां सामने आई हैं. इनमें कुछ ऐसी कमजोरियां भी हैं, जिनका फायदा उठाकर हैकर्स गाड़ी के ब्रेक और स्टीयरिंग जैसे अहम सिस्टम तक पहुंच सकते हैं. जानिए रिसर्च में और क्या चौंकाने वाले खुलासे हुए.
ख़बरें फटाफट
इंटरनेट वाली कारों का बड़ा सिक्योरिटी थ्रेट भी है.
स्वीडन की यूनिवर्सिटी ऑफ गोथेनबर्ग और चाल्मर्स यूनिवर्सिटी ऑफ टेक्नोलॉजी के शोधकर्ताओं ने हालिया स्टडी में पाया है कि इंटरनेट से जुड़ी मॉडर्न कारों में सैकड़ों सॉफ्टवेयर खामियां मौजूद हैं, जो हैकर्स को गाड़ी के जरूरी कंट्रोल फंक्शन, यहां तक कि ब्रेक सिस्टम तक पहुंचने का मौका दे सकती हैं. ये रिसर्च Software Quality Journal में प्रकाशित हुई है. लीड ऑथर डॉ. सृजिता बासू ने बताया कि मॉडर्न कारें अब सिर्फ मशीन नहीं, बल्कि आपस में जुड़े कंप्यूटर सिस्टम का नेटवर्क हैं. कुछ सिस्टम इन्फोटेनमेंट और कम्युनिकेशन संभालते हैं, जबकि अन्य ब्रेक, स्टीयरिंग और एक्सेलेरेशन जैसे सिक्योरिटी-रिलेटेड टास्क के लिए जिम्मेदार होते हैं.
अगर सिक्योरिटी बैरियर पर्याप्त न हों तो एक सिस्टम की खामी से दूसरे सिस्टम तक पहुंच संभव हो सकता है. डेली मेल (Dailymail.com) में छपी विलियम हंटर की रिपोर्ट के अनुसार, जनवरी 2022 से सितंबर 2024 के बीच अमेरिकी नेशनल वल्नरेबिलिटीज डेटाबेस में कारों से जुड़ी 413 खामियां दर्ज की गईं. रिसर्चर्स ने जोर दिया कि इन खामियों का मतलब ये नहीं कि हर मामले में दूर से हमला संभव है, लेकिन जोखिम गंभीर है.
की-फाइंडिंग्स
शोधकर्ताओं ने पाया कि सबसे ज्यादा खामियां (लगभग 36.2 प्रतिशत) बाहरी एप्लिकेशन में हैं, जैसे मोबाइल ऐप, वेब सर्विस और क्लाउड प्लेटफॉर्म. इसके बाद सिस्टम-ऑन-चिप और एम्बेडेड सॉफ्टवेयर (करीब 23.5 प्रतिशत) आते हैं. पहले दशक की तुलना में अब जोखिम कार के अंदर के सिस्टम से बाहर के डिजिटल इकोसिस्टम की ओर शिफ्ट हो गया है.
क्रिटिकल कैटेगरी की खामियों का अनुपात 2019 के 5 प्रतिशत से बढ़कर 2023-24 में 16 प्रतिशत हो गया. SQL इंजेक्शन जैसी वेब-सेफ्टी संबंधी समस्याएं अब ऑटोमोटिव क्षेत्र में भी आम हैं. शोधकर्ताओं ने 20 ओपन-सोर्स प्रोजेक्ट्स की स्कैनिंग में 827 वल्नरेबल लाइब्रेरी भी पाई हैं.
पहले भी ऐसा हो चुका है
2015 में जीप चेरोकी के इन्फोटेनमेंट सिस्टम के जरिए रिसर्चर्स ने स्टीयरिंग और ब्रेक पर कंट्रोल हासिल किया था, जिसके बाद कंपनी को 14 लाख वाहनों को रिकॉल करना पड़ा. डॉ. बासू ने डेली मेल को बताया कि ऐसे हमले तकनीकी रूप से संभव हैं. हालांकि मौजूदा 413 खामियों के साथ उन्होंने ब्रेक कंट्रोल का प्रदर्शन नहीं किया, लेकिन सेफ्टी आर्किटेक्चर की कमजोरी को लेकर चेतावनी दी
ड्राइवरों और OEMs के लिए सुझाव
कार मालिकों को सॉफ्टवेयर अपडेट तुरंत करना चाहिए, मजबूत पासवर्ड इस्तेमाल करने चाहिए और वाहन से जुड़े ऐप्स के प्रति सावधान रहना चाहिए. प्राइवेसी सेटिंग्स भी नियमित रूप से जांचें. डॉ. बासू के अनुसार असली जिम्मेदारी निर्माताओं की है. उन्हें डिजाइन फेज़ से ही साइबर सिक्योरिटी को प्राथमिकता देनी चाहिए, न कि रिलीज से पहले अंतिम जांच के रूप में. सेफ्टी-संबंधी सिस्टम को अन्य कनेक्टेड सिस्टम से सख्ती से अलग रखना जरूरी है.

राम मोहन मिश्र डिजिटल मीडिया के ऑटोमोटिव जगत में सक्रिय पत्रकार हैं और 2021 से लगातार ऑटो जर्नलिज्म के क्षेत्र में काम कर रहे हैं. वर्तमान में वे न्यूज़18 हिंदी में सीनियर सब-एडिटर के तौर पर ऑटो डेस्क संभाल रहे…
और पढ़ें